


一句话答案:当视频画面涉及生产机密、人员隐私或监管敏感信息时,私有化部署不是"可选项",而是"能不能上"的前置条件。
企业采购 AI 视频分析时,"私有化部署"出现的频率越来越高。它到底解决了什么问题?为什么很多项目明确要求"数据不出厂"?
什么情况必须私有化
一、视频画面本身是敏感数据。 工厂产线工艺、仓储布局、装卸流程,这些画面一旦外流,等同于把生产机密交出去。
二、行业监管有硬性要求。 能源、军工、金融、政企等行业的网络安全要求明确限制视频数据外传。
三、厂区网络本身不允许外联。 大量工业现场走的是内网甚至物理隔离网络,压根没有公网出口。
三条中占一条,基本就应该选私有化部署。
私有化部署解决的核心问题
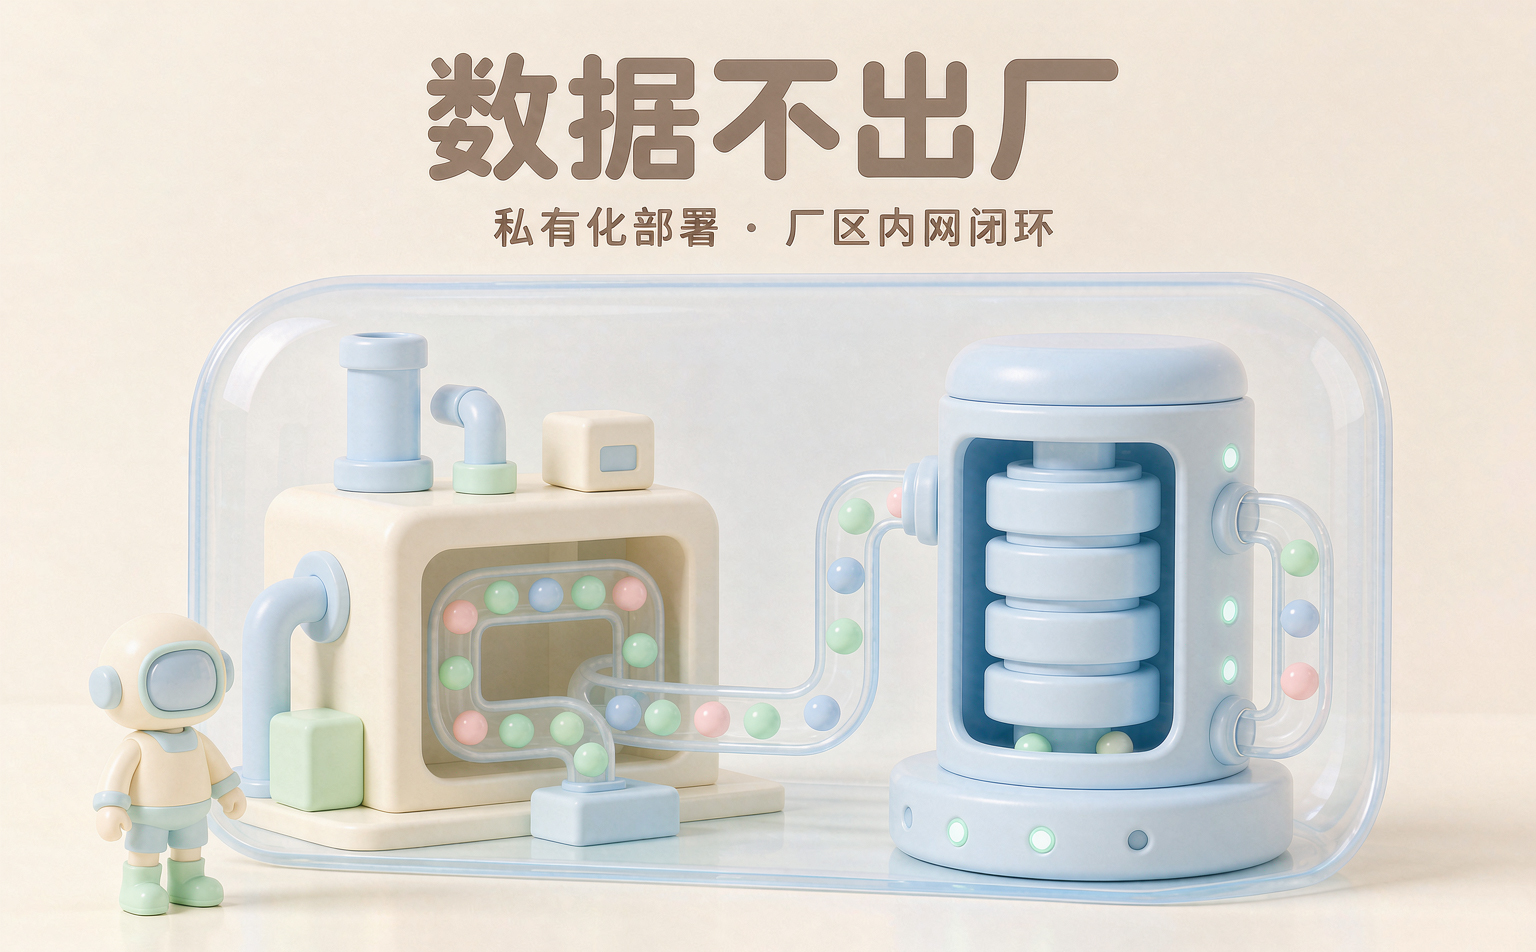
"数据不出厂"的本质,是让视频流、告警数据、抓拍图片全部在厂区内网闭环流转——摄像头 → 本地分析设备 → 本地平台 → 本地存储,不经过任何第三方服务器。
对比 SaaS 方式(视频上传云端分析),私有化的代价是需要自备硬件和运维,换来的是数据主权的完全可控。
5 个最常见的顾虑
顾虑一:"私有化是不是意味着一大笔硬件投入?"
不一定。分析算力可以放在边缘计算盒子里,按点位规模分档配置,不需要一次性上大型服务器集群。
顾虑二:"部署在内网,还能远程升级算法吗?"
可以。主流方案支持在内网环境中做算法包离线或半离线更新,不需要开放公网。
顾虑三:"没有专职 IT 团队,运维怎么办?"
私有化不等于"自己扛"。设备状态、算法版本、告警链路都应由平台侧统一监控,异常主动提示。
顾虑四:"私有化是不是功能会缩水?"
不应该。私有化是部署形态的差别,不是能力差别。识别算法、告警联动、报表统计应当完整保留。
顾虑五:"以后想扩展到其他厂区,会不会要重做一遍?"
架构设计时就应该考虑多厂区统一管理,避免单点孤立建设。
三种部署形态怎么选
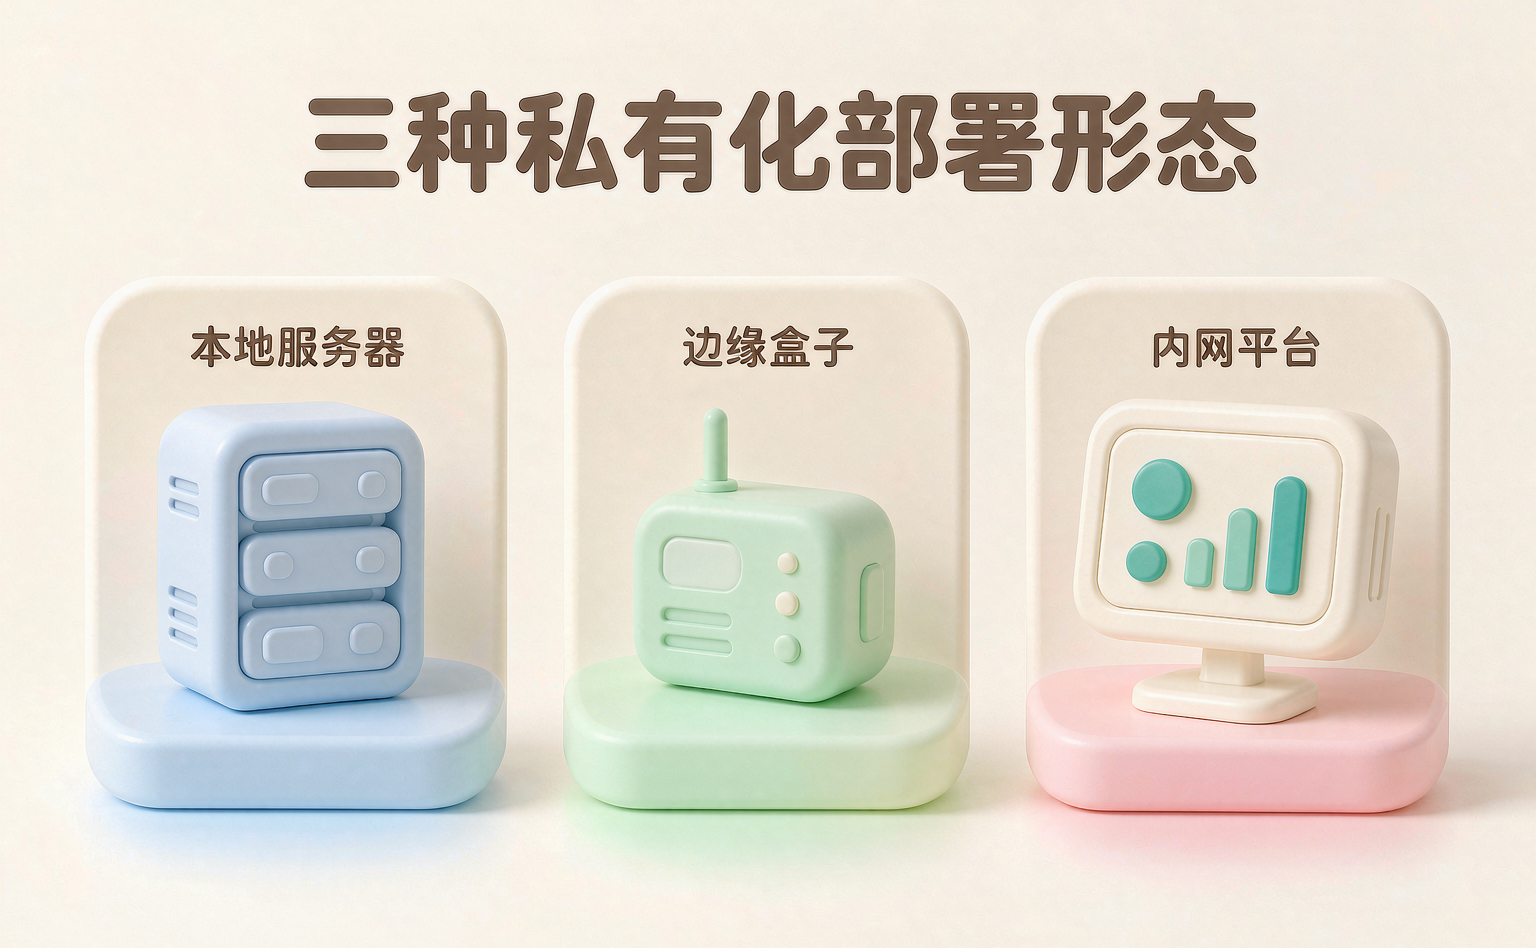
本地服务器:适合点位多、算法种类多、需要统一管理平台的厂区。
边缘盒子:适合点位分散、时延敏感、只需少量算法的现场,就近分析、告警更快。
内网平台:适合集团或多厂区,做统一接入、集中管理和数据汇总。
实际项目中,三者常组合使用:边缘侧做实时识别,中心侧做统一管理。
结语
私有化部署的价值,不是技术上的"更高级",而是数据主权的可控——该留在厂里的数据,一步都不出厂。
倍特威视的 AI 视频分析方案支持本地服务器、边缘盒子、内网平台等多种私有化部署形态,支持既有摄像头接入。如果你正在评估私有化部署方案,欢迎联系我们获取针对性建议。


